
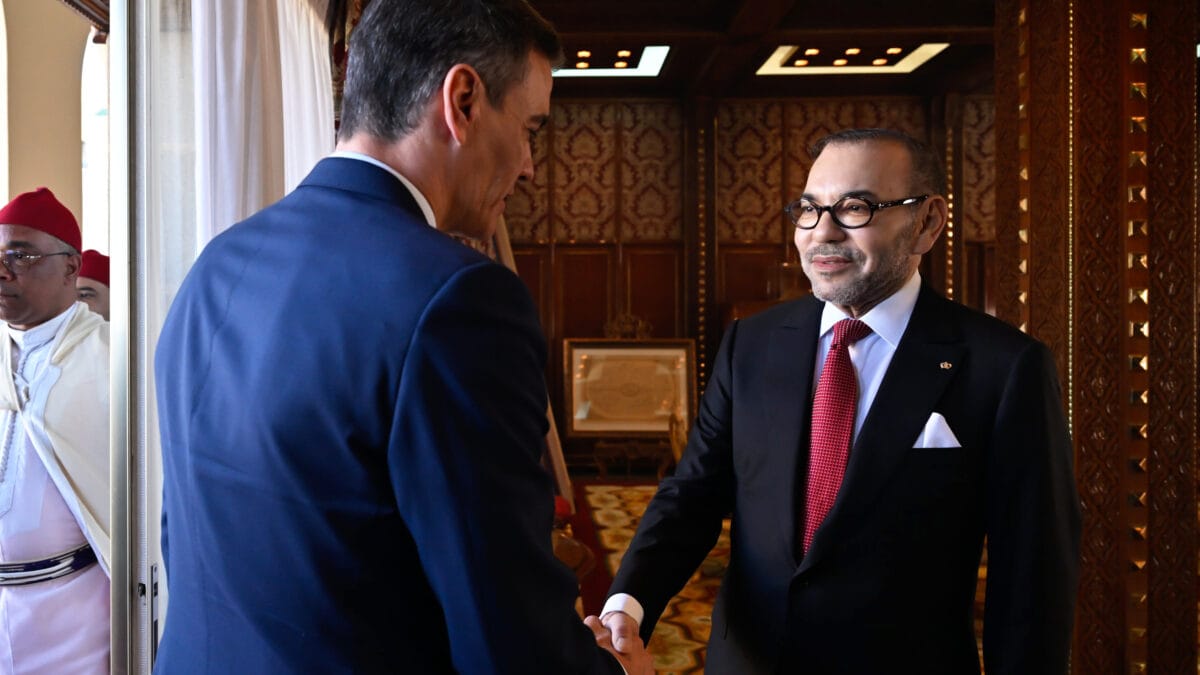
La Guardia Civil entrenó a los servicios marroquíes que espiaron a Sánchez, según revelan una investigación del consorcio Forbidden Stories y la filtración del grupo de hackers Jabaroot. Los servicios de inteligencia de Marruecos habrían recibido formación de la Guardia Civil en técnicas de infección de ordenadores de uso público en cibercafés, al menos desde 2017. Esta cooperación se enmarca en una vasta red de vigilancia desplegada por Marruecos en el norte de África.
La investigación de Forbidden Stories, con la colaboración de medios como El Confidencial, ha accedido a testimonios de exagentes de la inteligencia marroquí, documentos internos y pruebas verificadas por Amnistía Internacional. Casi simultáneamente, el grupo Jabaroot, que se presenta como argelino, publicó en Telegram los nombres, cargos y años de ingreso de más de 70.000 presuntos agentes de la Dirección General de Vigilancia del Territorio (DGST) y de la Dirección General de Seguridad Nacional (DGSN). La filtración incluye un fichero con datos bancarios de unos 1.400 agentes.
El periodista Ignacio Cembrero, que adelantó la información, ha matizado que la lista de agentes "se remonta a hace dos o tres años", pero ha subrayado su importancia estratégica: "Es una información muy valiosa para todos los servicios de información". También ha señalado que Jabaroot ha dirigido sus acusaciones contra Abdellatif Hammouchi, jefe de los servicios de inteligencia marroquíes, y Fouad Ali El Himma, conocido como "el virrey".
El aparato de espionaje marroquí
La DGST, dirigida por Hammouchi desde hace más de 20 años, tiene como "misión principal proteger al rey y la continuidad de la monarquía", según los exagentes consultados. Las órdenes de vigilancia de alto nivel, como las que autorizaron la infección con Pegasus de los teléfonos de Pedro Sánchez y varios ministros, emanan del "Bureau 21", la oficina que dirige El Himma, consejero real. En 2021, se produjo una entrada masiva de migrantes en Ceuta y la presión culminó con la infección del teléfono de Sánchez, del que se extrajeron 2,57 gigabytes de datos entre el 19 y el 22 de mayo de 2021.
Los métodos de la DGST combinan técnicas tradicionales con tecnología avanzada. Antes de Pegasus, el día a día se basaba en escuchas telefónicas facilitadas por Maroc Telecom, el perfilado de víctimas y la infiltración de informantes. La Guardia Civil española, al menos desde 2017, ha entrenado a los espías marroquíes en técnicas de infección de ordenadores en cibercafés. La DGST también utiliza una red de moqadem, funcionarios de bajo rango que son "los ojos y oídos del Estado en cada manzana, calle y barrio".
Los agentes técnicos hackean redes WiFi, instalan interceptores de códigos IMSI, despliegan falsas antenas BTS o plantan cámaras y micrófonos del tamaño de una lenteja, "procedentes del Ejército israelí". Cuando todo falla, arrestan a los objetivos y desbloquean sus teléfonos con herramientas como Cellebrite. Pegasus, el programa israelí de NSO, "es el arma para el monstruo final", el recurso al que acuden "cuando se han agotado el resto de tácticas y herramientas".
Marruecos no adquirió Pegasus directamente de NSO, sino a través de la empresa emiratí FSSYS Al Fahad, que actuó como pantalla. Según un informante conocido como Safir, "los Emiratos lo compraron y lo redistribuyeron a los servicios amigos. Es como Netflix: un amigo paga la suscripción y los demás usan su cuenta". La cooperación de Maroc Telecom es clave, ya que facilita el acceso a las comunicaciones móviles y permite ejecutar infecciones sin que el objetivo pulse ningún enlace.
Reacciones y contexto
La filtración de Jabaroot se produce después de que el grupo exigiera a Marruecos que pidiera disculpas por la crisis de Ceuta y suspendiera las elecciones legislativas. Cembrero considera poco probable que dos figuras de ese nivel pudieran haber actuado al margen del monarca, y ha planteado que pudo existir "un deseo por parte de las máximas autoridades de Marruecos de vengarse" por las informaciones sobre el espionaje, pero que finalmente "se les fue por completo de las manos".
El régimen de Rabat ha atribuido la actividad de Jabaroot a Argelia, aunque su origen real no ha sido confirmado de forma independiente. La coincidencia de ambas exposiciones ofrece pistas inéditas de la maquinaria de vigilancia que Marruecos ha desplegado para controlar la disidencia interna y presionar a sus vecinos. La información disponible no permite confirmar todos los detalles de la cooperación entre la Guardia Civil y los servicios marroquíes, pero las revelaciones apuntan a un entramado de espionaje que trasciende fronteras y que se ejerce con total impunidad, según los testimonios recogidos.