
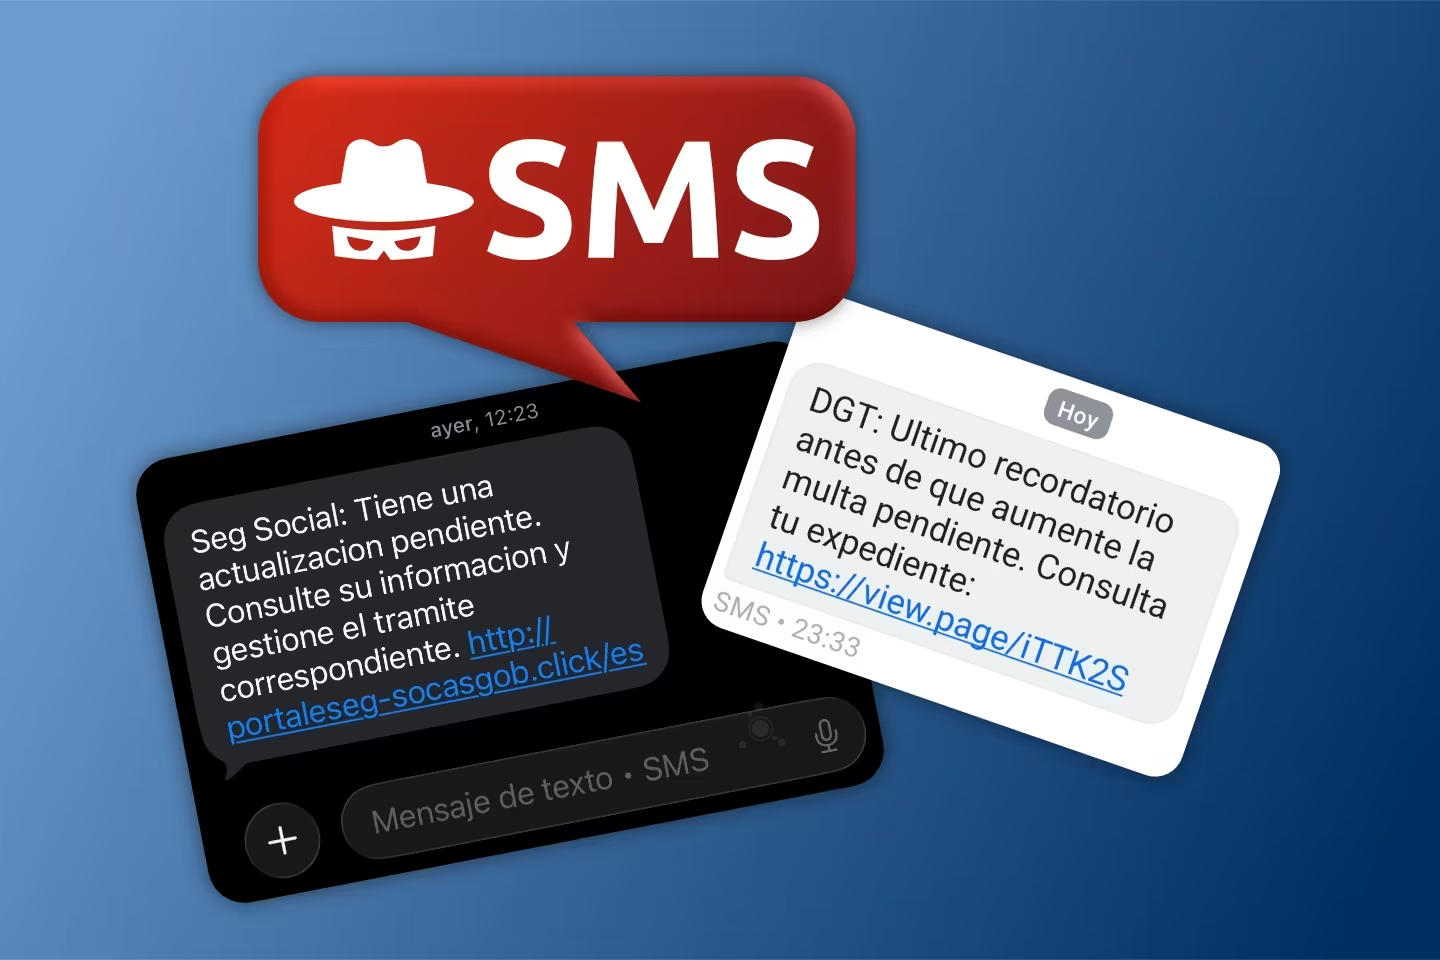
La entrada en vigor, el pasado 15 de septiembre, de la orden ministerial que obliga a las operadoras a bloquear los SMS con remitentes alfanuméricos no registrados o no autorizados no ha detenido el smishing. Tanto la DGT como la Seguridad Social han confirmado en los últimos días que los intentos de suplantación de su identidad siguen llegando a los móviles de los ciudadanos, y han difundido alertas para prevenir a los usuarios.
El fraude se materializa a través de mensajes que utilizan alias como TGSS y enlaces a páginas web falsas que replican la imagen del organismo. Una vez que la víctima introduce su NIF, se le solicita un pago complementario para regularizar supuestas cuotas pendientes, con el objetivo de hacerse con los datos de su tarjeta bancaria.
Un mecanismo de bloqueo que no termina de arrancar
El sistema diseñado para frenar estas estafas se apoya en el registro de alias gestionado por la CNMC. En él, las empresas deben inscribir el texto que utilizan como remitente y el Proveedor Registrado de Origen (PRO) que los introduce en la red. Cada participante en la cadena de difusión —origen, tránsito y terminación— está obligado a consultar ese registro para verificar que el mensaje procede de la fuente autorizada.
La CNMC ha exigido a todos los intervinientes una declaración responsable de que cuentan con los medios técnicos necesarios para cumplir con las obligaciones de bloqueo, y les obliga a mantener un registro de mensajes bloqueados para identificar a los proveedores que intentan inyectar mensajes sin corresponderles. Sin embargo, en foros y redes sociales, clientes de operadoras como Digi y Vodafone/Lowi aseguran haber recibido mensajes que deberían haber sido filtrados.
Dos posibles explicaciones para el fallo
La primera hipótesis apunta a la medida excepcional que adoptó la CNMC ante la avalancha de solicitudes de alias en los días previos al 15 de septiembre. El regulador aprobó de golpe todas las peticiones pendientes sin verificar la vinculación legítima del titular con el alias solicitado. Esta situación se mantendrá, como máximo, durante tres meses, hasta que se revisen todas las solicitudes.
La segunda razón, y probablemente la más determinante, es que algunas operadoras todavía no han puesto en marcha el sistema de filtrado o este funciona de forma deficiente, lo que podría acarrearles sanciones. La "medida de gracia" de la CNMC pudo haber propiciado cierta relajación en estas primeras semanas. En cualquier caso, para el usuario resulta complicado determinar si el responsable es su propia operadora o el proveedor de tránsito que entregó el mensaje.
Mientras se aclaran las causas, el smishing continúa activo y las autoridades insisten en la necesidad de extremar la precaución ante cualquier mensaje sospechoso.